Dell,AMD y expertos en ciberseguridad advierten sobre los riesgos de la IA y la falta de preparación de las empresas para recuperarse de los ciberataques.
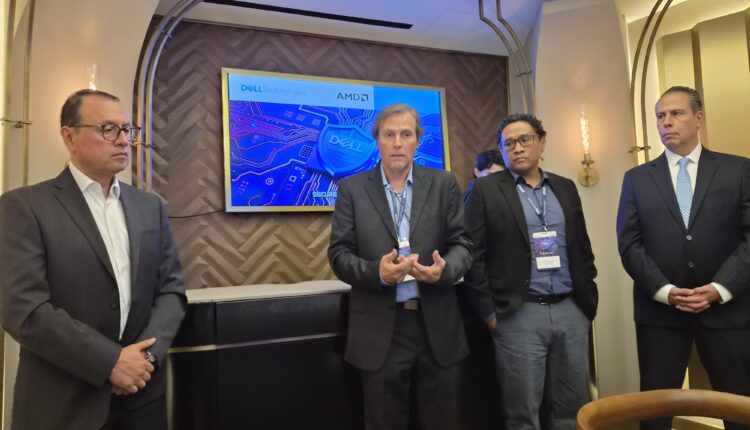
Ciudad de México. La Inteligencia Artificial (IA) se ha convertido en una herramienta tanto de ciberataques como de defensa en el ámbito de la ciberseguridad. De acuerdo con Juan José Cisneros López,presidente del CISO Club,el 94% de los tomadores de decisiones reconoce la relevancia de la IA en este campo,lo que ha obligado a múltiples organizaciones a tomar precauciones ante sus riesgos,indicó en un foro de ciberseguridad organizado por Dell en asociación con AMD.
Los expertos coincidieron en que la IA potencia tanto el ataque como la defensa. En el ámbito ofensivo,permite realizar spear phishing altamente dirigido,analizando en minutos los hábitos y estilo de escritura de una persona,e incluso imitar voces para crear deepfakes.
Según cifras del IC3 de la Oficina Federal de Investigación (FBI,por sus siglas en inglés),se han registrado 22,364 quejas relacionadas con ataques que involucran IA.
En el terreno defensivo,la IA ayuda a clasificar alertas,detectar amenazas mediante lenguaje natural y automatizar tareas del centro de operaciones de seguridad. Sin embargo,los especialistas advirtieron que la supervisión humana sigue siendo indispensable,especialmente cuando las acciones automatizadas pueden interrumpir operaciones críticas.
Respecto a las vulnerabilidades que son detectadas por los grandes modelos de lenguaje,Víctor García,de Sophos,explicó que sólo una proporción pequeña de estas resulta explotable para tomar control total de un sistema,y la mayoría se limitan a ataques de denegación de servicio o crashing.
García destacó que Sophos es parte del proyecto Mythos de OpenAI para acceder a información temprana sobre vulnerabilidades y así poder mejorar sus soluciones.
Uno de los puntos más destacados del debate fue el cambio en el enfoque de los ataques,ya que ahora los atacantes no buscan únicamente evadir la detección,sino atacar repetidamente para obtener información sensible como credenciales válidas. Los expertos coincidieron en que los tokens y sesiones abiertas en entornos SaaS (Software as a Service) representan un riesgo significativo,ya que su robo puede otorgar acceso a múltiples sistemas sin necesidad de vulnerar un firewall.
Algunas de estas industrias pueden verse más afectadas por la evolución del ransomware,que ya no sólo cifra datos,sino que puede afectar bases de datos y detener líneas de producción,con consecuencias económicas y operativas severas.
Modernizar para la IA ya no es cambiar un servidor por otro: Dell
Christian Abate,principal sénior de Soluciones de Seguridad en Dell Technologies,reveló que el 59% de las organizaciones en México no logró recuperarse de un ciberataque,pese a creer que estaban preparadas. Advirtió que cerca del 60% no cuenta con planes específicos de recuperación ni estrategias de ciberresiliencia formalizadas.
Los especialistas enfatizaron que la ciberresiliencia implica no solo prevenir intrusiones,sino también definir cómo detectar,contener y recuperarse de ellas. En ese sentido,recomendaron realizar ejercicios de simulación (tabletop) de ransomware y medir los tiempos de detección,contención y recuperación.
Para las pequeñas y medianas empresas,que usualmente no cuentan con los grandes presupuestos de los corporativos —o ni siquiera un especialista—,los expertos sugirieron la figura del CISO fraccional: un especialista que trabaja algunas horas al mes para evaluar procesos,riesgos y presupuesto.
También se mencionó la propuesta CISO Advantage de Sophos y Dell, que facilita el acceso a capacidades de dirección en seguridad sin asumir el costo de una contratación a tiempo completo.
Por otro lado,se estima que entre el 80% y el 85% de las vulneraciones involucran al factor humano. Por ello,los especialistas insistieron en que la capacitación debe ser constante,práctica y dirigida a todos los niveles organizacionales,incluidos directivos y consejos de administración,quienes deben predicar con el ejemplo.
Los participantes coincidieron en que la responsabilidad de la ciberresiliencia corresponde a toda la organización,no sólo al equipo de seguridad.
Por lo tanto,la identidad digital,la gobernanza de la IA y la capacidad de recuperación deben integrarse como elementos centrales de la estrategia empresarial,especialmente en un entorno donde las amenazas evolucionan a la misma velocidad que la tecnología que las combate.